Про це передає ZDNet.
«Діра», на яку вказав бразильський програміст Сілва, пов’язана з обробкою XML-документів під час «спілкування» Facebook з провайдером OpenID. Хлопець з’ясував, що створивши «фальшивий» провайдер і надіславши у Facebook певний запит, можна отримати доступ (у режимі «лише читання») до веб-сервера компанії.
Якби про це дізналися зловмисники, вони змогли б прочитати файли з інформацією, які розміщені на серверах соцмережі.
У коментарях до поста про Сілву багато користувачів заявили, що розмір нагороди надто малий відносно тієї небезпеки, яку становила собою «діра». Вони вказали, що якби Сілва вирішив продати своє відкриття на хакерському «чорному ринку», йому заплатили б значно більше.
Сам програміст у своєму блозі розповів, що займається пошуком «дір» в OpenID з 2012 року. Він виявив схожу проблему у Google, але отримав від компанії лише 500 доларів.
До Сілви рекордсменом Facebook вважався британець Джек Віттон, який у червні 2013 року отримав від соцмережі за схожу інформацію 20 тисяч доларів.
Програми преміювання «шукачів дір» мають багато IT-компаній, у тому числі Google, Microsoft і «Яндекс».
Автор: головний редактор УкрЗахідІнформ
.
Попередня новина: Закарпаття: на Перечинщині ...
Наступна новина: На Волині раніше судима ...
 Біржа для команди з восьми працівників: скільки ...
 Как проходит кремация: этапы, документы и получение урны
 Епікондиліт: чому виникає, як допоможе ударно-хвильова терапія?
 Віскі на святковому столі: як подати так, щоб гості запамятали
 Професійне миття вікон: що потрібно знати?
 Як жінці вибрати вібратор для особистого комфорту
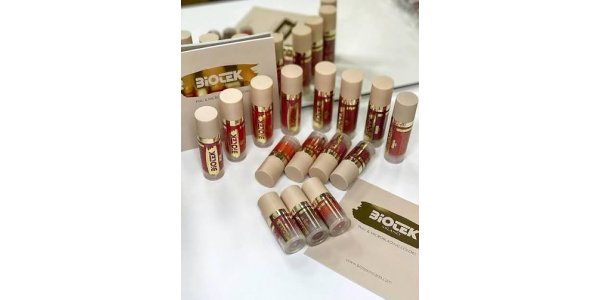 Пігменти для брів biotek для майстрів перманентного макіяжу