У заяві Європолу від 16 травня йдеться, що слідчі дії тривали у США і п'яти європейських країнах – Болгарії, Німеччині, Грузії, Молдові та Україні.
Повідомляється, що зловмисники використали шкідливе програмне забезпечення GozNym для зараження комп'ютерів і збору даних про банківські операції понад 41 тисячі людей, головним чином «підприємств і їх фінансових установ». /**/ /**/ /**/
Про це повідомляє Радіо Свобода. http://www.radiosvoboda.org
Автор: головний редактор УкрЗахідІнформ
.
Попередня новина: У Катедральному соборі ...
Наступна новина: У чому користь комп'ютерних ...
 Як організувати дитячу кімнату
 Як вибрати матрац для сну
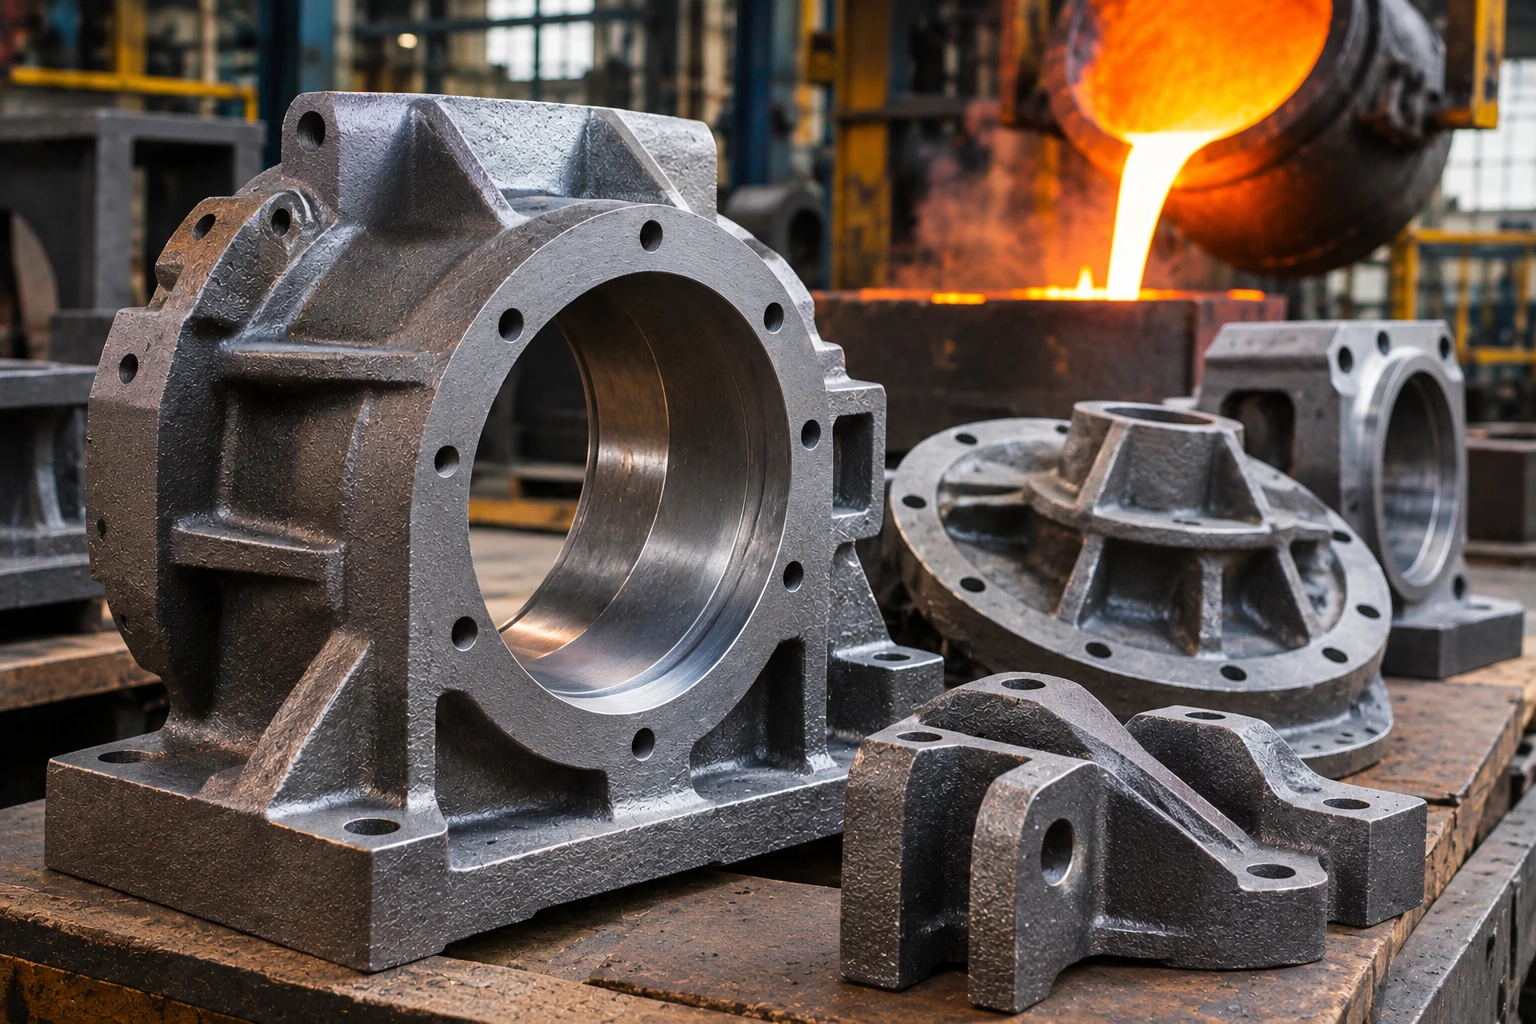 Высокопрочный чугун для промышленных деталей: критерии выбора материала
 Теми для розмови з друзями: як вийти за межі новин
 Як визначити свій розмір одягу при покупці онлайн
 Професійне миття вікон: що потрібно знати?